Tes findings vivent dans tous tes outils. Personne n'a la vue.
Hivee branche tes outils d'analyse, de dépendances, de secrets et de cloud, tes rapports de pentest, et apporte ses propres analyses du code et de la surface exposée. Tout arrive dans un registre unique, puis Hivee route vers la bonne équipe, priorise, suit chaque correction jusqu'à la vérification, et te dit qui a traité quoi. Code et readiness, dans un seul cockpit.
Conçu pour
Le problème
Chaque outil a son écran. Aucun n'a la réponse.
Un moteur d'analyse d'un côté, un scanner de dépendances de l'autre, des rapports de pentest en PDF, un tableur de suivi, des tickets qui vivent leur vie, des preuves de conformité dans un drive. Résultat : personne ne sait ce qui est corrigé, par qui, ni ce qui est en retard.
Aujourd'hui
- Dump d'analyse de code
- Alertes de dépendances
- Secrets détectés
- Rapport de pentest en PDF
- Tableur de suivi
- Tickets épars
- Preuves de conformité
- Relances par email
Avec Hivee
- Un registre unique de findings
- Actions assignées et datées
- Corrections vérifiées avant clôture
- Qui a traité quoi, et quand
- Readiness pilotée dans le temps
L'écosystème
Toutes tes sources de findings. Un seul registre.
Tu gardes tes outils, aucun n'est imposé. Hivee lit ce qu'ils produisent déjà, dédoublonne, route vers la bonne équipe et suit chaque correction jusqu'à la vérification. Chaque connecteur affiche son statut réel.
Sources de code
Là où ton code vit. Hivee en lit les alertes et, sur GitHub, le code lui-même pour l'analyser, en lecture seule.
- GitHubDépôts et PR
- GitLabSAST, dépendances, secrets
- BitbucketCode Insights
- Azure DevOpsAdvanced Security


Analyse de code
Les moteurs qui inspectent le code source, ceux de tes outils comme celui de Hivee. Les résultats arrivent dans le même registre et deviennent des actions suivies.
- SonarCloudAnalyse managée
- SonarQube ServerInstance auto-hébergée
- SemgrepSAST par règles
- Checkmarx OneSAST, SCA, IaC


Dépendances & artefacts
Les CVE de tes bibliothèques, images et paquets, ramenées dans le même registre que le reste.
- DependabotAlertes GitHub
- SnykDépendances et code
- JFrog XrayArtefacts Artifactory
- TrivyRapport CI open source

Secrets
Les clés, jetons et identifiants qui ont fuité, traités comme des findings datés et assignés.
- GitGuardianSecrets exposés
Cloud & plateformes tout-en-un
Les plateformes qui couvrent plusieurs domaines à la fois, du cloud à l'analyse de code.
- AikidoPlateforme tout-en-un
- WizVulnérabilités cloud
- QualysVulnérabilités hôtesDémo
Pilotage & documentation
Le travail de correction part dans tes outils d'équipe. Hivee garde le fil jusqu'à la vérification.
- JiraTickets synchronisés
- ConfluenceBase de connaissance
- Slack / Microsoft TeamsAlertes d'équipeÀ venir

Et tes rapports de pentest
Dépose un rapport de pentest : Hivee en extrait les vulnérabilités et les suit comme des findings. Ils entrent dans le même registre, avec la même priorisation et la même vérification que le reste.
Un finding détecté par deux outils reste un seul finding : Hivee affiche le nombre de sources qui l'ont vu et propose une fusion, que tu valides ou annules à tout moment. Rien ne se fusionne tout seul.
Les analyses de Hivee
Hivee pilote tes outils. Il apporte aussi ses propres analyses.
Les outils que tu as déjà restent la base : Hivee lit leurs résultats. Quand tu veux aller plus loin, il lit lui-même ton code et observe ce que ton site sert en production, dans le même registre et avec le même suivi.
Analyse du code
Le moteur Hivee lit l'archive d'un dépôt GitHub connecté, en mémoire : le code est lu et analysé, jamais exécuté, jamais conservé. 36 règles détectent déjà des défauts, 6 autres sont décrites et pas encore câblées.
- Prisma(11)
- GraphQL(13)
- Couche web (en-têtes, cookies, CORS)(6)
- Supabase(3)
- Next.js(3)
Limites
- Le moteur lit le JavaScript et le TypeScript, avec les schémas Prisma, GraphQL et les migrations SQL Supabase. Les autres langages ne sont pas encore couverts.
- La lecture du code passe par GitHub (dépôts publics, et dépôts privés via l'application Hivee). Pour GitLab et Azure DevOps, les alertes sont importées, la lecture du code arrive.
- Les constats arrivent après un traitement de fond, pas à la seconde : l'analyse est mise en file, puis les résultats rejoignent le registre.
Surface exposée
Une fois que tu as prouvé que tu possèdes le domaine, Hivee observe ce que n'importe quel visiteur reçoit : en-têtes de sécurité, cookies, CORS, certificat, chemins sensibles. Puis il compare à ce que ton dépôt déclare.
Le verdict croisé. Une protection écrite dans le code mais absente en production est signalée : ni la lecture du code, ni l'observation du site ne la voient seules.
Limites
- Aucune requête avant la preuve de propriété, puis GET, HEAD et OPTIONS uniquement : aucune tentative d'exploitation, aucun corps de réponse conservé.
- Ce n'est pas un pentest : une observation passive ne remplace ni test d'intrusion ni revue manuelle.
Les constats des analyses Hivee rejoignent le registre comme ceux de tes outils : même priorisation, même suivi, même vérification. Ils peuvent aussi devenir des preuves candidates de readiness, après revue humaine.
Le cycle complet
De la détection à la vérification, sans perdre le fil.
8 étapes, un seul outil. Chaque finding avance dans un workflow explicite, et rien n'est clos sans qu'une nouvelle analyse ait confirmé la correction et qu'un humain l'ait validée.
- 1
Détecter
Analyse de code, dépendances, secrets, cloud, rapport de pentest, et analyses propres à Hivee : les findings de toutes tes sources arrivent dans un registre unique, rangés par type.
- 2
Comprendre
Explication en français, contexte du projet, occurrences, historique, et le badge qui dit si une autre source a vu le même problème.
- 3
Prioriser
Priorité affinée par Hivee, échéance posée automatiquement selon ta politique SLA (configurable par sévérité, avec une alerte avant l'échéance), vues enregistrées pour tes routines. La qualité du code n'est pas un risque : elle n'a ni échéance ni retard.
- 4
Assigner
Responsable, équipe, sprint, à l'unité ou en masse. Le routage par périmètre propose la bonne équipe tout seul.
- 5
Corriger
Guide de la règle et suggestion de correction assistée, qui suit les conventions de ton dépôt si tu actives le contexte IA du projet, à relire et valider. Les findings d'une même cause se regroupent : tu corriges une fois, tu refermes plusieurs lignes.
- 6
Livrer
PR liée, ticket synchronisé, statut « dev terminé » : la livraison est suivie, pas supposée.
- 7
Vérifier
Après un push, l'analyse Hivee relit les fichiers touchés et propose la clôture de ses constats : un humain confirme. C'est un traitement de fond, pas instantané. Pour SonarCloud et SonarQube, c'est leur scan suivant qui tranche. Un finding qui réapparaît est rouvert.
- 8
Gouverner
Un finding corrigé peut devenir une preuve de readiness, après revue humaine, jamais automatiquement.
Findings Command Center
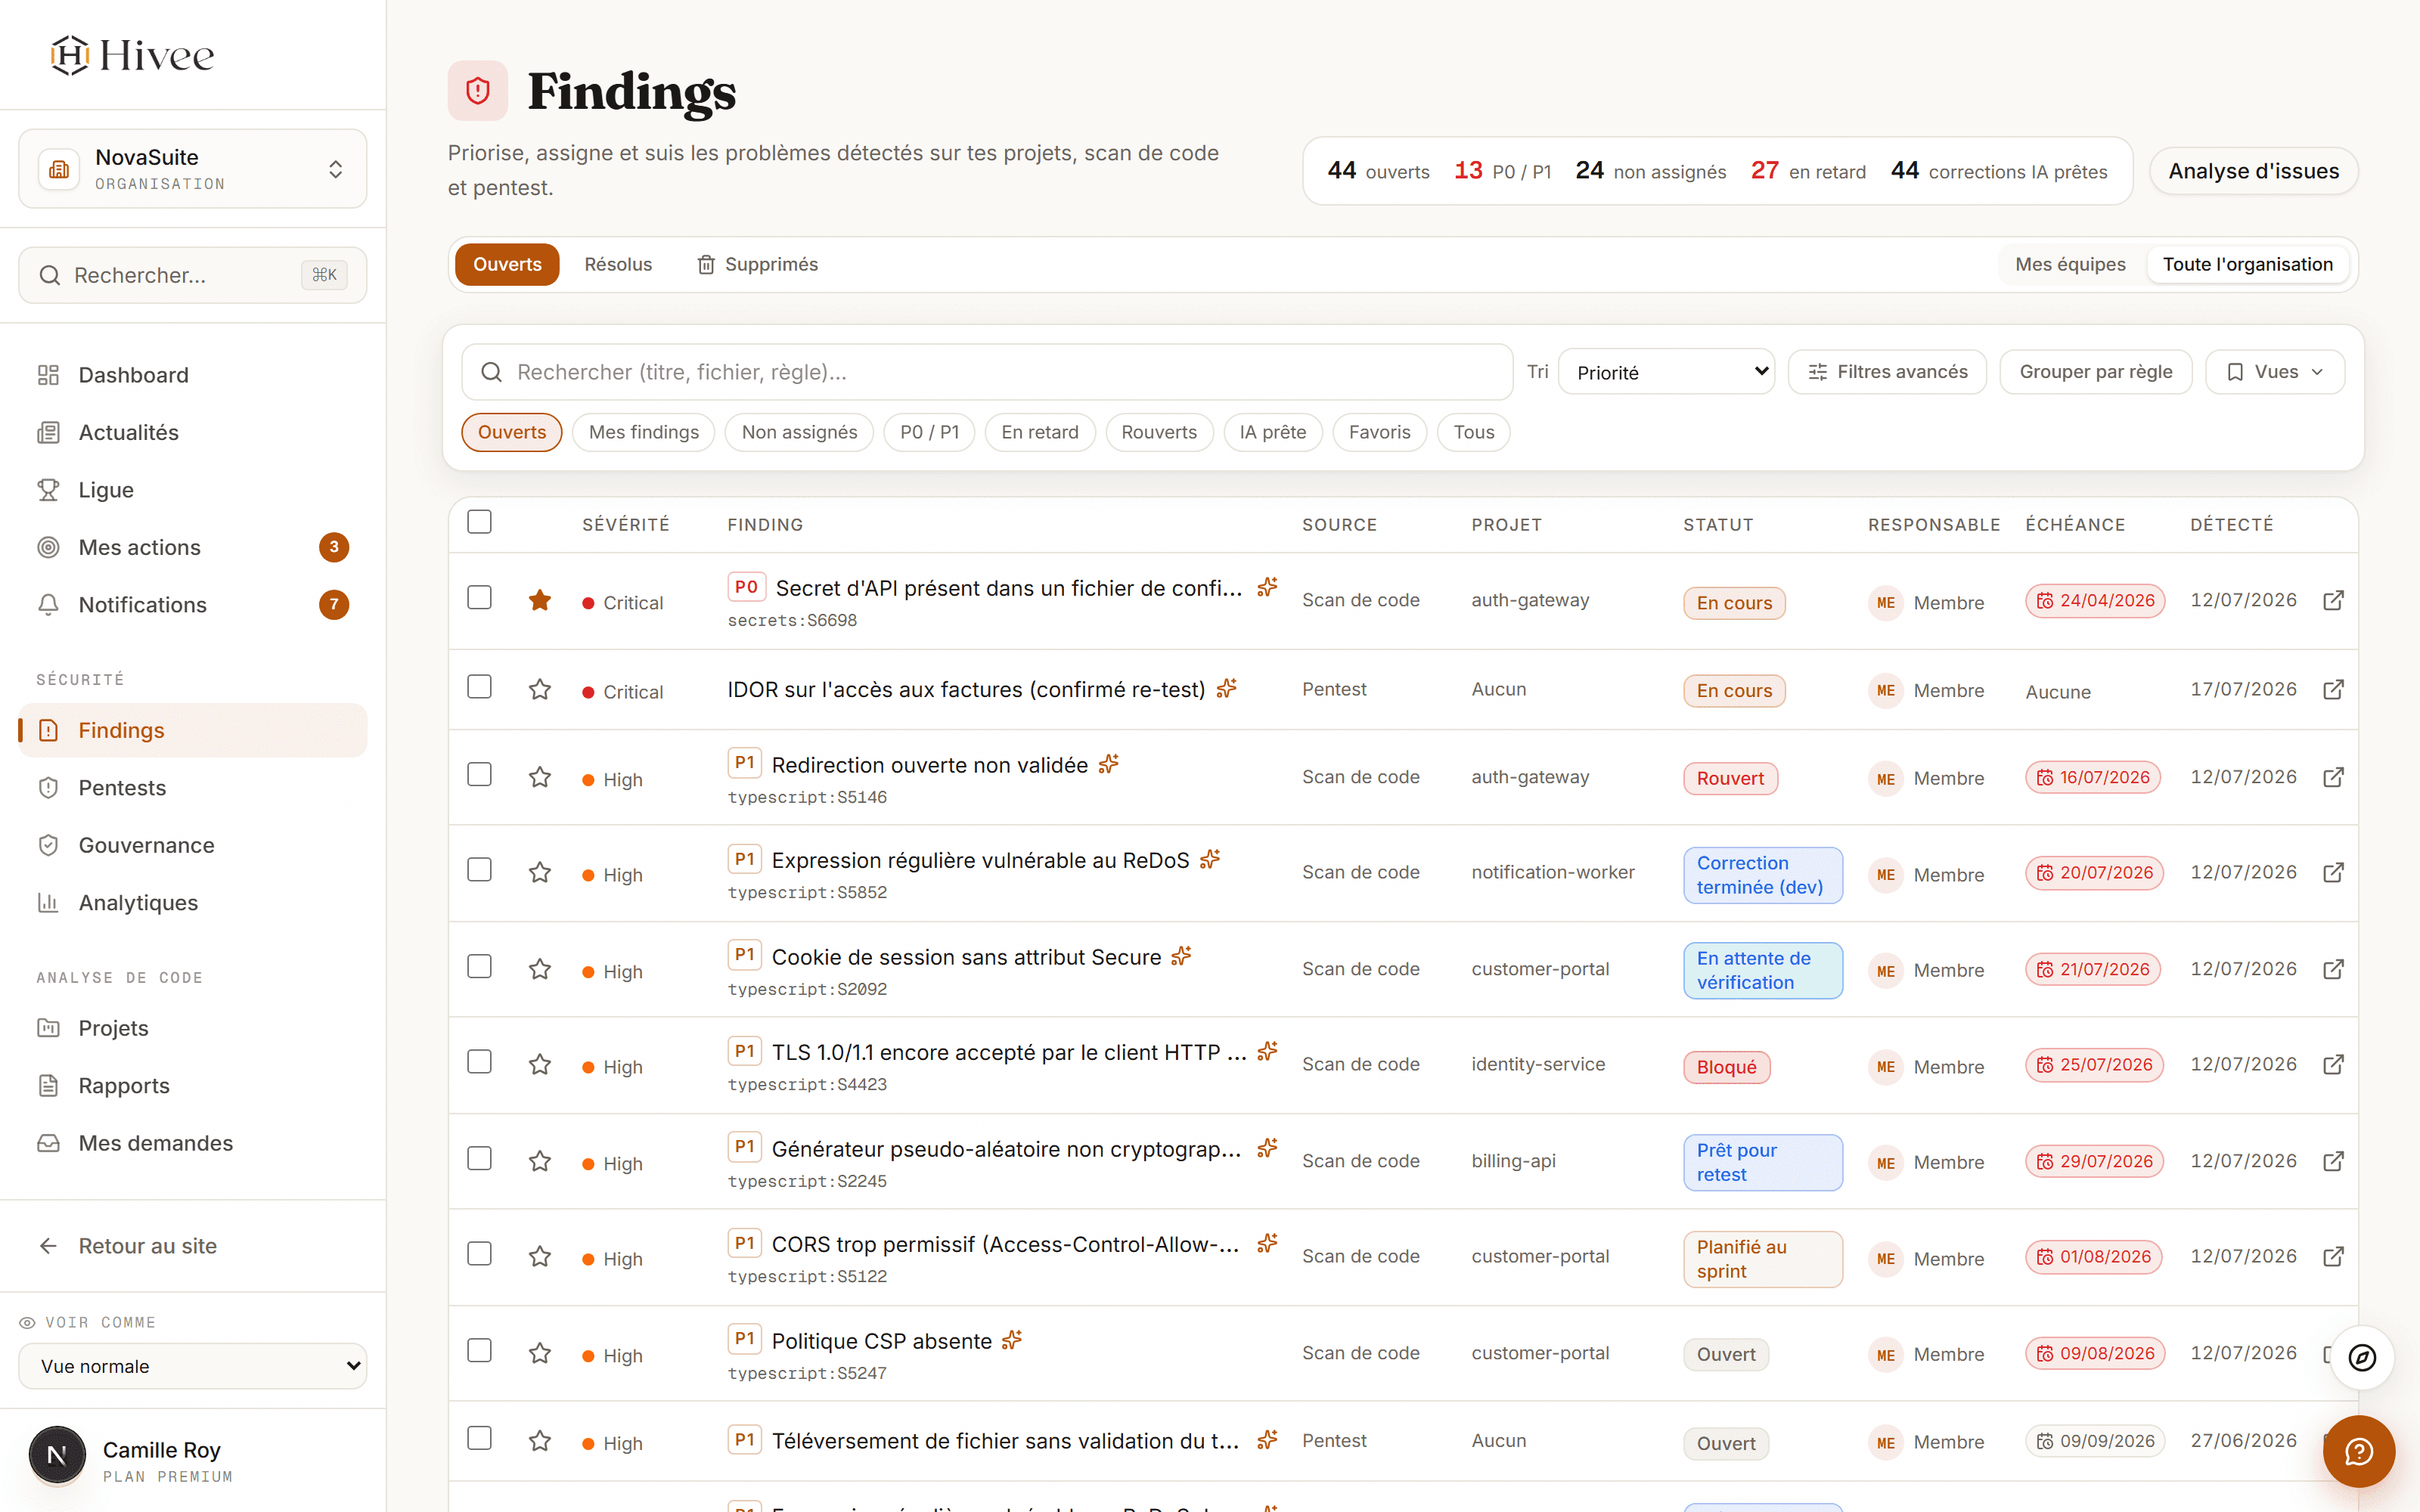
Une inbox pour tous tes findings. Pas un tableur de plus.
Analyse de code, dépendances, secrets, cloud, pentests, et analyses de Hivee : toutes tes sources dans un registre unique, rangées par type (sécurité, fiabilité, qualité du code). La qualité du code se consulte, mais ne compte jamais comme un risque. Tu tries, tu assignes, tu suis, et Hivee garde la trace de qui fait quoi, pour quand.
- Analyse par cause commune
- Une même CVE, une même règle ou un même dossier regroupe plusieurs findings : tu corriges une fois, tu refermes plusieurs lignes.
- Vues enregistrées
- Tu construis une fois le filtre qui correspond à ta routine, et tu le retrouves à chaque connexion.
- Traitement en masse
- Assignation, statut et échéance se posent sur une sélection entière, pas ligne à ligne.
- Risques acceptés
- Un finding écarté ne disparaît pas : il rejoint un registre revu tous les 90 jours.
Centre d'actions
Chaque matin, tu sais quoi faire en premier.
« Mes actions » rassemble tout ce qui t'attend, côté AppSec comme côté gouvernance, trié par urgence réelle.
Toutes tes obligations, une seule liste
Findings assignés, retests, actions de gouvernance, preuves qui expirent, imports en attente : tout arrive dans la même liste.
Vue calendrier
En retard, cette semaine, sous 30 jours : ton agenda sécurité, sans double saisie.
L'escalade se déclenche seule
Une alerte part avant l'échéance vers le référent de l'équipe, une autre au dépassement vers le pilotage de l'organisation : plus rien ne se périme en silence.
Notifications maîtrisées
Assignations, échéances proches, vérifications, avec des préférences par type, pas du spam.
Collaboration
La sécurité ne reste pas dans le backlog d'une seule personne.
Hivee donne un rôle à chacun : le Security Champion (le référent sécurité de l'équipe) pilote, les devs corrigent, et tout le monde voit où ça en est.
Équipes, rôles et invitations
Organisations multi-équipes avec rôles clairs (propriétaire, admin, membre, lecture) : chacun voit ce qui le concerne.
Security Champions
Un référent sécurité par équipe, avec son cockpit : triage, file de vérification, synthèse de sprint à partager.
Périmètres & routage
Chaque équipe déclare son périmètre, les findings sont routés vers la bonne équipe automatiquement.
Sprints & remédiation par équipe
Tâches multi-équipes avec définition de terminé, priorité et échéance : la correction s'organise là où elle se fait.
Organisations étanches
Chaque organisation a ses équipes, ses dépôts rattachés et ses données : rien ne s'affiche dans une autre organisation, même pour une personne membre de plusieurs.
Groupe et filiales
Une organisation par filiale, un hébergement à définir avec nous. La vue consolidée sur tout le groupe est en construction : elle n'est pas disponible aujourd'hui.
Pentest
Un pentest n'est pas un PDF qu'on range. C'est une campagne qu'on suit.
Chaque campagne avance sur une frise de cycle de vie, du cadrage à la clôture. Les vulnérabilités rejoignent le même registre que le reste, avec la même priorisation et la même vérification.
- Import ou saisie manuelle
- Dépose le rapport PDF de ton prestataire, ou saisis une vulnérabilité à la main : les deux passent par la même revue avant de rejoindre le registre.
- Retest en un clic
- Depuis une campagne clôturée, lance une campagne de retest : les vulnérabilités concernées basculent automatiquement en attente de vérification.
- Comparaison de campagnes
- Deux campagnes, une lecture claire : nouveaux, corrigés, persistants, régressions.
Un rapport de pentest reste un document sensible : chaque accès à une synthèse PDF passe par une URL signée et tracée, jamais un lien permanent partagé sans contrôle.
Analytique
Qui a traité quoi, et quand.
La question qu'on te pose en comité, et à laquelle un tableur ne répond jamais. La visualisation s'adapte à la plage que tu choisis : frise horaire sur 24 heures, barres par jour sur la semaine, courbes de tendance au-delà.
Frise des dernières 24 heures
Chaque résolution, chaque changement de statut posé à son heure réelle, avec la personne et la sévérité.
Barres par jour sur la semaine
Ce qui a été traité chaque jour, empilé par sévérité. Un clic sur une barre ouvre la journée en détail.
Tendance sur 30 et 90 jours
Résolutions cumulées et backlog réel sur la même courbe : tu vois si l'écart se creuse ou se referme.
Tableau par personne
Résolus, en cours, en retard et délai moyen de correction. Une ligne « non assigné » pour ce qui n'a pas encore de responsable.
Export CSV
Le fil d'activité complet, colonnes stables, prêt pour ton tableur ou ton outil de reporting.
Visible par toute l'organisation
Tous les membres voient la même activité. C'est une lecture partagée du travail fait, pas un classement.
Le rapport comité mensuel se génère en un clic depuis cette page : indicateurs du mois, évolution par rapport au mois précédent, principaux risques encore ouverts et avancement de la readiness, en PDF.
Correction assistée
Du finding au correctif, sans page blanche.
Sur un finding, Hivee génère un diagnostic et une suggestion de correction structurée, que ton équipe relit, adapte et valide. Une assistance, pas un pilote automatique.
Comprendre le risque
Explication en français : pourquoi c'est un problème, dans TON contexte.
Suggestion de correction
Un correctif proposé avec son raisonnement, qui tient compte des conventions de ton dépôt si tu actives le contexte IA du projet.
Test de non-régression
Quoi vérifier avant de merger, et les risques de régression identifiés.
Limites affichées
Niveau de confiance annoncé : c'est toi qui valides, jamais la machine.
Aucune correction n'est appliquée automatiquement dans ton code. La suggestion est un point de départ à relire : le handoff vers ton IDE est fourni, la décision reste humaine. Le guide de la règle s'appuie sur une base de fiches rédigées en français, complétée par une suggestion générée pour chaque finding. Sans ton accord, seuls la règle et son message générique partent chez notre fournisseur d'IA ; si tu actives le contexte IA du projet, le contexte du finding, les conventions de ton dépôt et, avec l'offre Premium, un extrait de code partent aussi.
Gouvernance NIS2 · ISO 27001
Ta readiness n'est pas un PDF. C'est un système vivant.
Cockpit par programme : readiness et maturité qui évoluent, prochaines actions suggérées, preuves qui se structurent au fil de l'eau, et un pont direct depuis tes findings corrigés et tes constats techniques, proposés comme preuves candidates et validés par un humain.
- Cockpit de readiness
- Readiness et maturité évoluent dans le temps, avec les écarts nommés et une projection de date.
- Coffre à preuves
- Chaque preuve est versionnée et porte sa date de validité, pour ne jamais présenter un document périmé.
- Réévaluation non destructive
- Repasser un questionnaire n'écrase pas tes décisions précédentes, il les met en regard.
Readiness ≠ certification : Hivee structure ta préparation et tes preuves, mais ne délivre aucune certification et ne garantit pas la conformité : seul un organisme accrédité évalue.
Ce que ça change
Pas de magie. De la continuité.
Hivee ne promet ni zéro faille ni conformité garantie. Il rend ton cycle de sécurité continu, visible et attribué : ce qui manque vraiment au quotidien.
Moins de dispersion
Une seule inbox pour tout ce qui est détecté, quelle que soit la source, avec le type de chaque finding : sécurité, fiabilité ou qualité du code.
Des priorités claires
Priorité, échéance SLA et responsable posés dès la détection, hors qualité du code, qui n'est pas un risque.
Un suivi qui tient
Chaque finding a un statut, un historique et une échéance : rien ne se perd.
Moins de double saisie
Tickets préremplis, PR liées, preuves suggérées depuis les findings corrigés.
Une visibilité partagée
Devs, Security Champions et direction regardent le même état des lieux.
De la détection à la vérification
Le cycle se referme : une nouvelle analyse confirme, Hivee propose la clôture, un humain valide. Si le finding revient, il rouvre.
Questions fréquentes. Réponses sans bullshit.
Reprends la main sur tes findings.
Crée un compte gratuit, branche une première source et vois tes findings arriver dans le cockpit. Aucune carte bancaire requise pour commencer.