ISO 27001, sans tableur géant.
Hivee structure ta préparation ISO 27001 dans un cockpit vivant : contrôles, maturité par domaine, preuves, actions, échéances et progression. Sans prétendre certifier quoi que ce soit ni remplacer un organisme accrédité.
Tu vises plutôt NIS2 ? Découvre la readiness NIS2
ISO 27001 en 30 secondes. Sans charabia.
ISO/IEC 27001 est la norme internationale de management de la sécurité de l'information. Elle repose sur un SMSI (système de management, clauses 4 à 10) et sur 93 mesures de référence (l'annexe A:2022), réparties en 4 thèmes.
37 mesures
Politiques, rôles et responsabilités, fournisseurs, gestion des incidents.
8 mesures
Sensibilisation, engagements de confidentialité, arrivées et départs.
14 mesures
Locaux, équipements, supports de stockage, périmètres de sécurité.
34 mesures
Gestion des accès, chiffrement, journalisation, développement sécurisé.
Identifiants de l'ISO/IEC 27001:2022. Libellés et descriptions rédigés par Hivee, sans extrait de la norme.
Trois étapes, pas un chantier sans fin.
État des lieux
Questionnaire structuré en 4 volets : contexte entreprise, SMSI existant, stack technique et contrôles, maturité et périmètre visé. Tu sais où tu en es vraiment avant d'investir.
Cartographie des écarts
Gap analysis sur les 93 mesures de l'annexe A:2022 et sur les clauses 4 à 10, thème par thème. Ce qui existe, ce qui manque, ce qui se prouve, et ce qui peut légitimement être écarté.
Plan d'action priorisé
SoA template (déclaration d'applicabilité) prêt à compléter, structuration de tes preuves et politiques existantes, actions classées par priorité avec estimations d'effort.
Un SMSI qui se pilote, pas un tableur géant.
Tu crées ton programme ISO 27001 avec toutes les exigences du référentiel : les 25 clauses du système de management et les 93 mesures de l'annexe A : chaque contrôle démarre à « Non évalué » et tu l'évalues dans le cockpit, à ton rythme. Si tu as déjà fait le diagnostic, l'assistant de passage au référentiel complet reprend ses réponses. Tu peux suivre :
- les contrôles à documenter, avec statut et responsable
- la maturité par domaine (0-5), du niveau informel à optimisé
- les preuves disponibles ou manquantes, versionnées et datées
- les actions assignées, priorisées, datées
- ta progression readiness avec une projection de date au rythme observé
- les constats techniques candidats aux preuves : tu proposes un constat résolu pour un contrôle, et c'est toi qui valides ou rejettes
- les exports utiles pour une revue interne : rapport PDF, registre CSV
Hivee ne remplace pas un organisme certificateur. Hivee t'aide à structurer et piloter ta préparation.
Découvrir le cockpit Gouvernance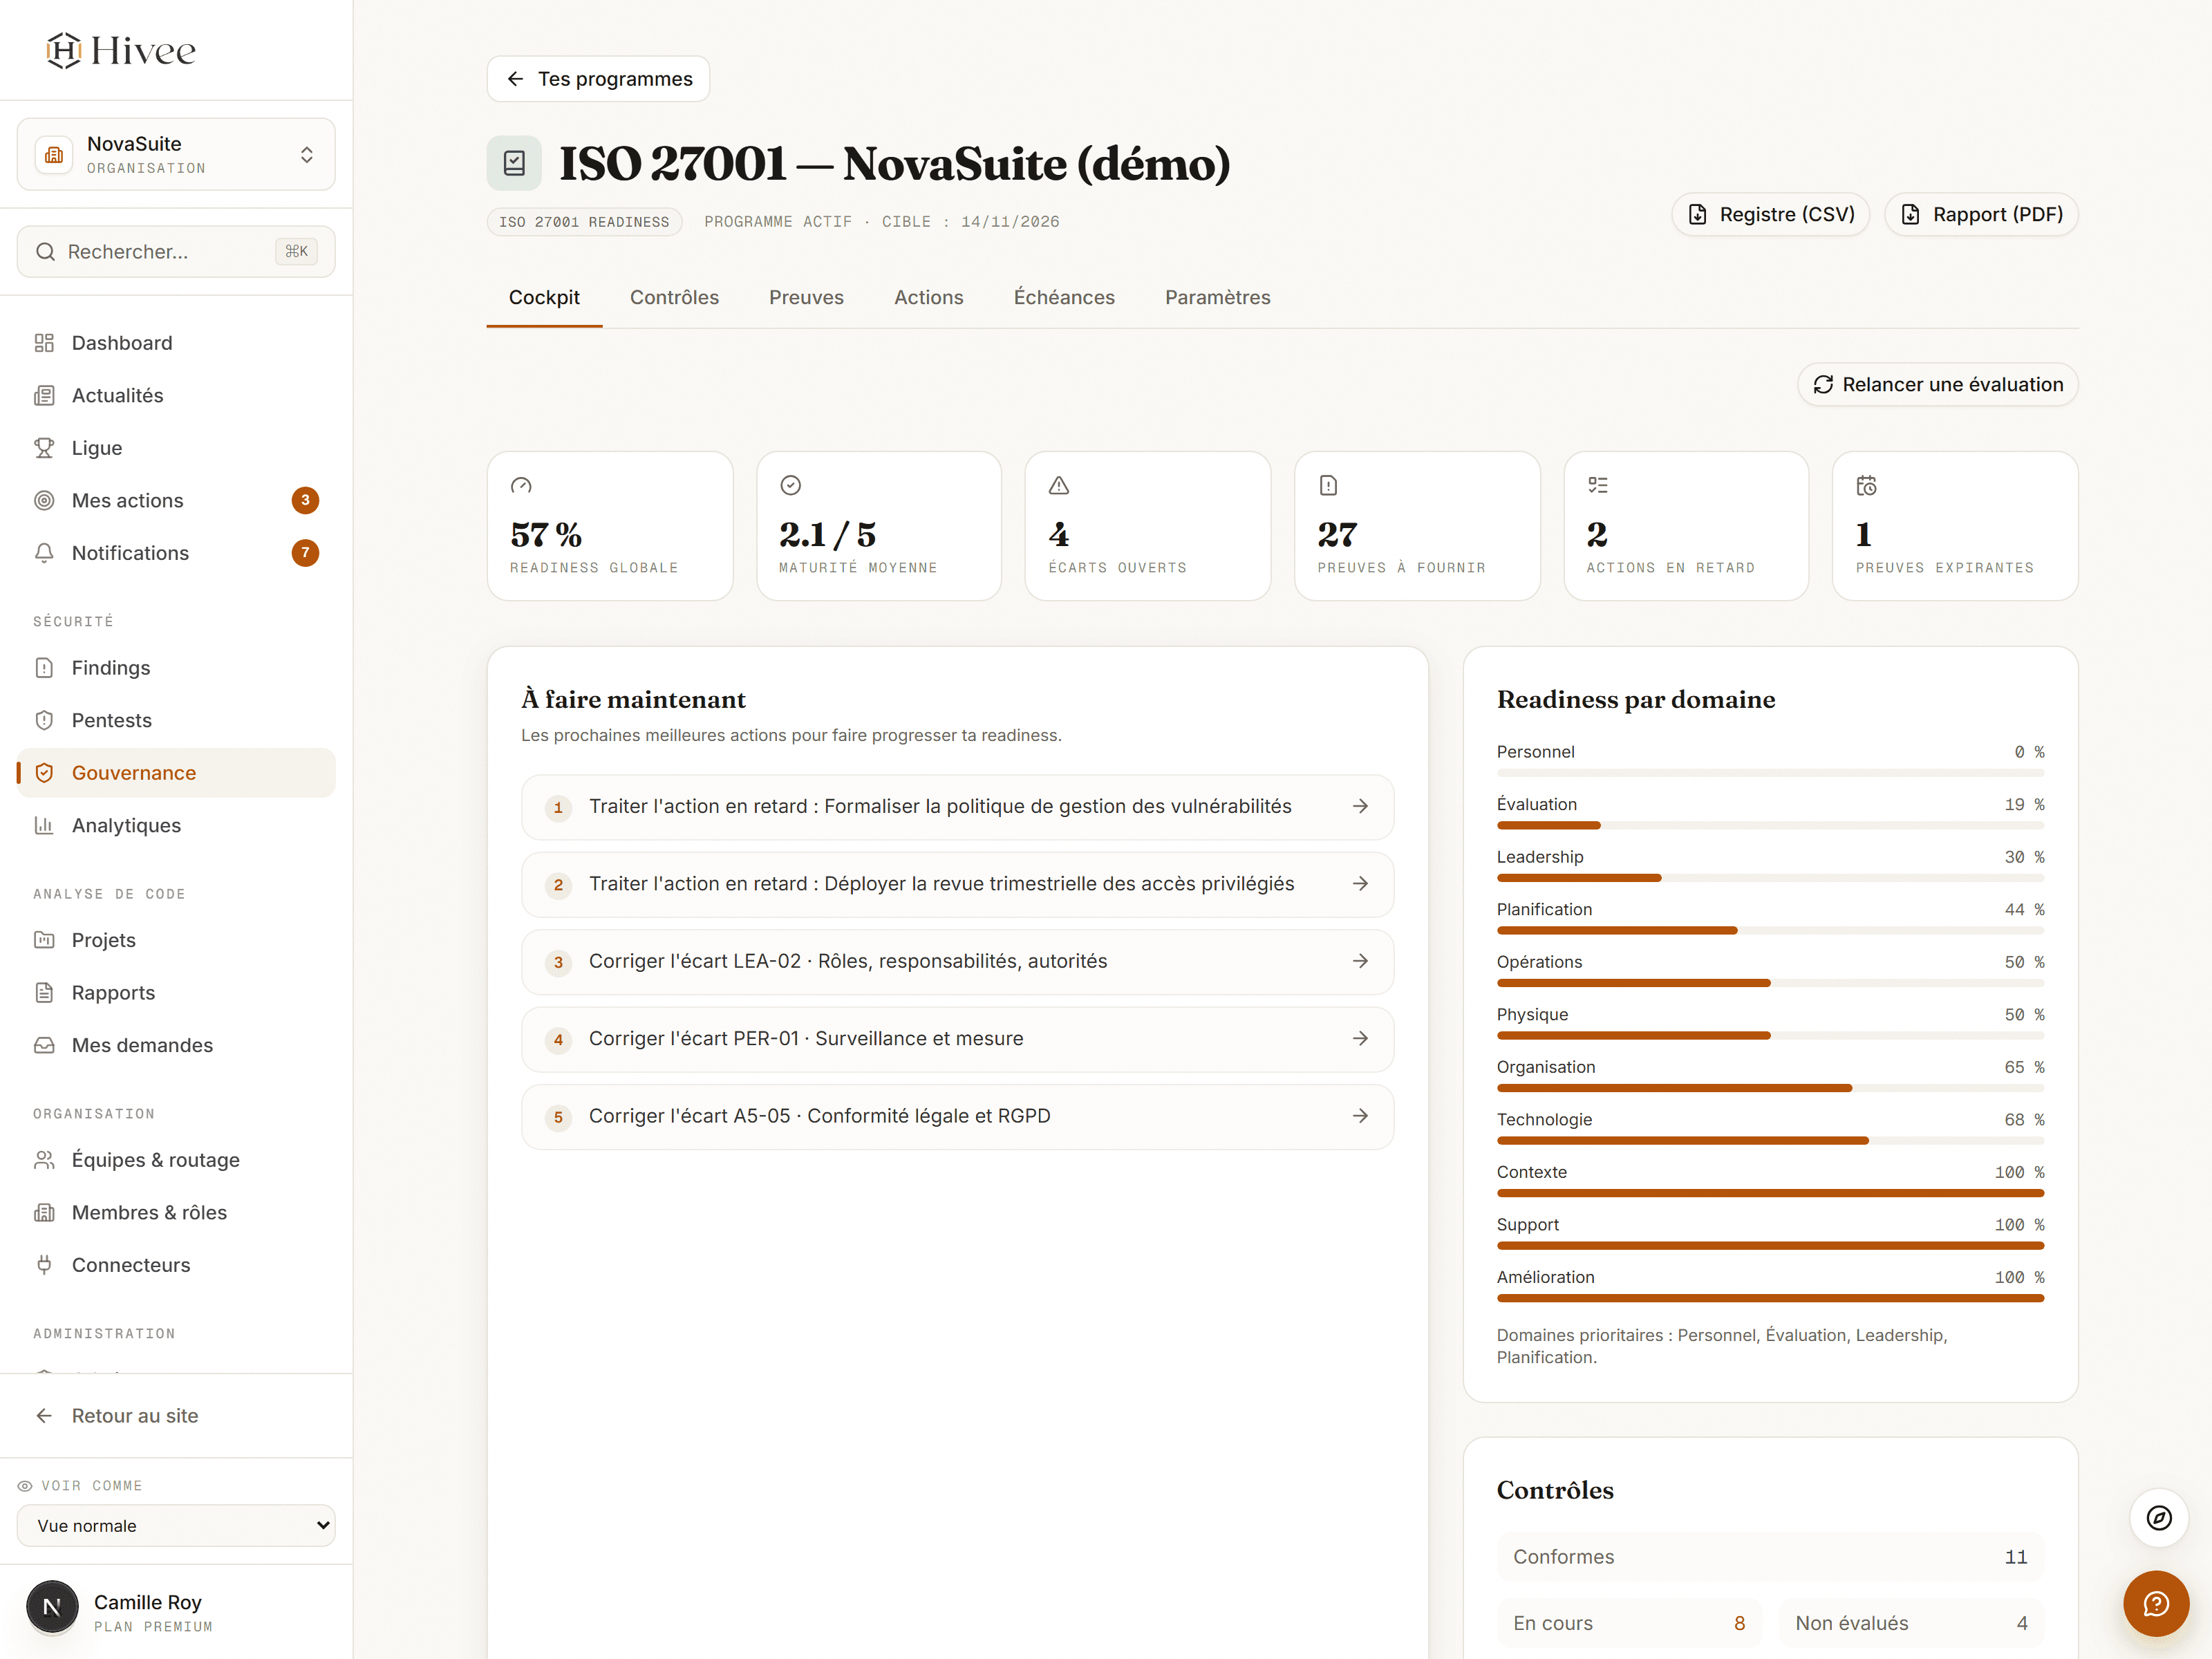
Ton développement sécurisé laisse des traces.
Développement sécurisé, gestion des vulnérabilités : ce que Hivee observe côté application peut être proposé comme preuve candidate d'un contrôle technologique.
L'analyse Hivee
Le moteur d'analyse Hivee lit ton dépôt (JavaScript et TypeScript) et remonte des constats techniques : configuration, couche web, isolation des données entre clients.
La vérification après un push
Après un push, l'analyse Hivee relit les fichiers touchés et propose de clôturer son constat corrigé. Un humain confirme. C'est un traitement de fond, pas une réponse instantanée.
La surface exposée (bêta)
Une fois la propriété de ton site prouvée, Hivee observe ce qu'un visiteur voit : en-têtes, cookies, TLS, fichiers exposés. Ce n'est pas un pentest.
Ces constats restent des candidats. Tu proposes un constat résolu pour un contrôle de ton programme, un membre de ton organisation qui fait vivre le programme valide ou rejette, et l'acceptation ne change jamais le statut du contrôle. Un constat technique n'est pas une preuve de conformité à lui seul.
Ce que tu reçois. Noir sur blanc.
État des lieux
Une photographie honnête de ta préparation : contexte, SMSI, contrôles techniques, maturité. Restituée par écrit, sans jargon inutile.
Cartographie des écarts par thème
Tes écarts de l'annexe A:2022 classés par thème (organisationnel, personnes, physique, technologique), avec leur priorité.
Structuration des preuves et politiques
Un SoA template (déclaration d'applicabilité) et un cadre pour organiser tes politiques et preuves existantes avant d'en rédiger de nouvelles.
Plan d'action priorisé
Les actions classées par priorité avec estimation d'effort. Tu sais quoi faire en premier, et pourquoi.
La liste complète de ce que la readiness t'aide à structurer
- Questionnaire ISO 27001 guidé (4 volets)
- Périmètre du SMSI et contexte de l'organisation
- Parties intéressées et attentes
- Gap analysis de l'annexe A:2022 (93 mesures en 4 thèmes) et des clauses 4 à 10
- Déclaration d'applicabilité (SoA), template structuré
- Politique de sécurité de l'information
- Rôles et responsabilités sécurité
- Méthodologie d'appréciation des risques
- Registre des risques
- Plan de traitement des risques
- Objectifs de sécurité
- Inventaire des actifs
- Politique de contrôle d'accès et revues d'accès
- Gestion des incidents (procédure + registre)
- Politique fournisseurs et clauses sécurité
- Gestion des vulnérabilités
- Continuité et sauvegardes (avec tests de restauration)
- Programme d'audit interne
- Revue de direction (trame)
- Registre des non-conformités et actions correctives
- Plan d'action priorisé (responsables, échéances)
- Tableau de bord readiness : 118 contrôles (25 clauses du SMSI et 93 mesures de l'annexe A), maturité 0-5 par domaine
- Coffre à preuves : documents rattachés aux contrôles, versionnés, avec date de validité
- Projection de date : fourchette réaliste vers ton objectif, au rythme observé
- Réévaluation non destructive : seuls les contrôles non évalués bougent, tes décisions restent
- Pont depuis les findings vérifiés : proposés comme preuve, jamais validés automatiquement
- Exports revue interne : rapport PDF + registre CSV
Les templates sont fournis pour être adaptés à ton contexte, pas de la documentation générée automatiquement à ta place. Le cockpit structure et suit ; la mise en œuvre reste chez toi.
Ce que Hivee t'apporte. Et ce que Hivee ne fait pas.
- Établir un état des lieux structuré de ta préparation ISO 27001
- Cartographier tes écarts Annexe A:2022, thème par thème
- Fournir un SoA template (déclaration d'applicabilité) prêt à compléter
- Structurer tes preuves et politiques existantes
- Établir un plan d'action priorisé avec estimations d'effort
- Réévaluer régulièrement, sans jamais écraser tes décisions déjà prises
- T'aider à décider si (et quand) engager un organisme accrédité
- Délivrer une certification ISO 27001 ou un label
- Garantir l'obtention de la certification ou la conformité
- Construire ton SMSI complet à ta place
- Remplacer un auditeur ou un organisme de certification accrédité
- Te représenter pendant l'audit indépendant
La certification ISO 27001 réelle est délivrée par un organisme accrédité, à l'issue d'un audit indépendant. Notre rôle est de te préparer en amont, pas de signer à sa place.
Questions fréquentes
Prêt à évaluer ta préparation ISO 27001 ?
La readiness ISO 27001 te donne ton état des lieux, tes écarts Annexe A par thème, ton plan d'action priorisé, et t'ouvre ton cockpit SMSI vivant. Et si tu préfères poser tes questions avant, on en parle sans engagement.