NIS2, enfin pilotable.
Hivee transforme ta préparation NIS2 en cockpit vivant : contrôles, preuves, actions, échéances et progression au même endroit. Tu sais où tu en es, ce qu'il manque, et quoi faire ensuite, sans promesse magique.
Tu vises plutôt ISO 27001 ? Découvre la readiness ISO 27001
NIS2 en 30 secondes. Sans charabia.
La directive NIS2 est le cadre européen de cybersécurité qui étend les obligations aux entités essentielles et importantes. Pour t'y préparer, Hivee s'appuie sur le guide de mise en œuvre de l'ENISA : 13 sections et 49 points d'exigence à couvrir.
2 points d'exigence
3 points d'exigence
6 points d'exigence
3 points d'exigence
2 points d'exigence
10 points d'exigence
1 point d'exigence
2 points d'exigence
1 point d'exigence
4 points d'exigence
7 points d'exigence
5 points d'exigence
3 points d'exigence
Ces points d'exigence sont un socle de préparation, pas une liste d'obligations légales françaises : la loi de transposition n'est pas promulguée. Adapté de ENISA, NIS2 Technical Implementation Guidance (2025), CC BY 4.0, modifications par Hivee.
Ce que Hivee fait pour ta NIS2.
Pas de vague « accompagnement conformité ». Six briques concrètes, du cadrage à l'export.
Cadrer ton périmètre
Identifier ton éligibilité (essentielle / importante / hors périmètre), tes actifs critiques et les zones à documenter.
Cartographier les écarts
Visualiser ce qui est couvert, ce qui manque et ce qui doit passer en premier : écarts priorisés dans le cockpit.
Suivre les contrôles
Chaque point d'exigence du guide de l'ENISA devient un contrôle suivi dans ton cockpit (49 au total) : statut, maturité, responsable, échéance, historique.
Centraliser les preuves
Documents, registres, captures et rapports rattachés aux bons contrôles, versionnés, avec date de validité.
Prioriser les actions
Les écarts deviennent des actions concrètes : priorité P0-P3, responsable, date cible. Fini les to-do perdues.
Exporter ton dossier
Rapport de préparation PDF, registre des contrôles CSV et synthèse partageable, prêts pour une revue interne.
Trois étapes, pas une démarche tunnel.
Diagnostic readiness
Évaluation de ta maturité actuelle face aux exigences NIS2. Identification de ton éligibilité (essentielle / importante / hors périmètre) selon ton secteur et ta taille.
Cartographie des écarts
Analyse d'écart sur les 13 sections du guide de l'ENISA. Structuration de la documentation existante et identification de ce qui manque vraiment.
Plan d'action priorisé
Templates documentaires prêts à adapter (PSSI, procédures incident, registre). Plan d'action avec estimations effort et priorités claires.
Ton diagnostic devient un cockpit vivant.
Tu crées ton programme NIS2 avec toutes les exigences du référentiel (les 49 points du guide de l'ENISA) : chaque contrôle démarre à « Non évalué » et tu l'évalues dans le cockpit, à ton rythme. Si tu as déjà fait le diagnostic, l'assistant de passage au référentiel complet reprend ses réponses. Tu peux ensuite suivre en continu :
- les exigences déjà couvertes et les écarts ouverts
- les preuves manquantes, versionnées et datées
- les actions prioritaires avec responsables et échéances
- ta progression readiness, domaine par domaine, avec une projection de date au rythme observé
- les constats techniques candidats aux preuves : tu proposes un constat résolu pour un contrôle, et c'est toi qui valides ou rejettes
- les exports : rapport PDF et registre CSV pour une revue interne
Hivee ne délivre pas de certification NIS2. Hivee t'aide à préparer, organiser et piloter ton dossier de readiness.
Découvrir le cockpit Gouvernance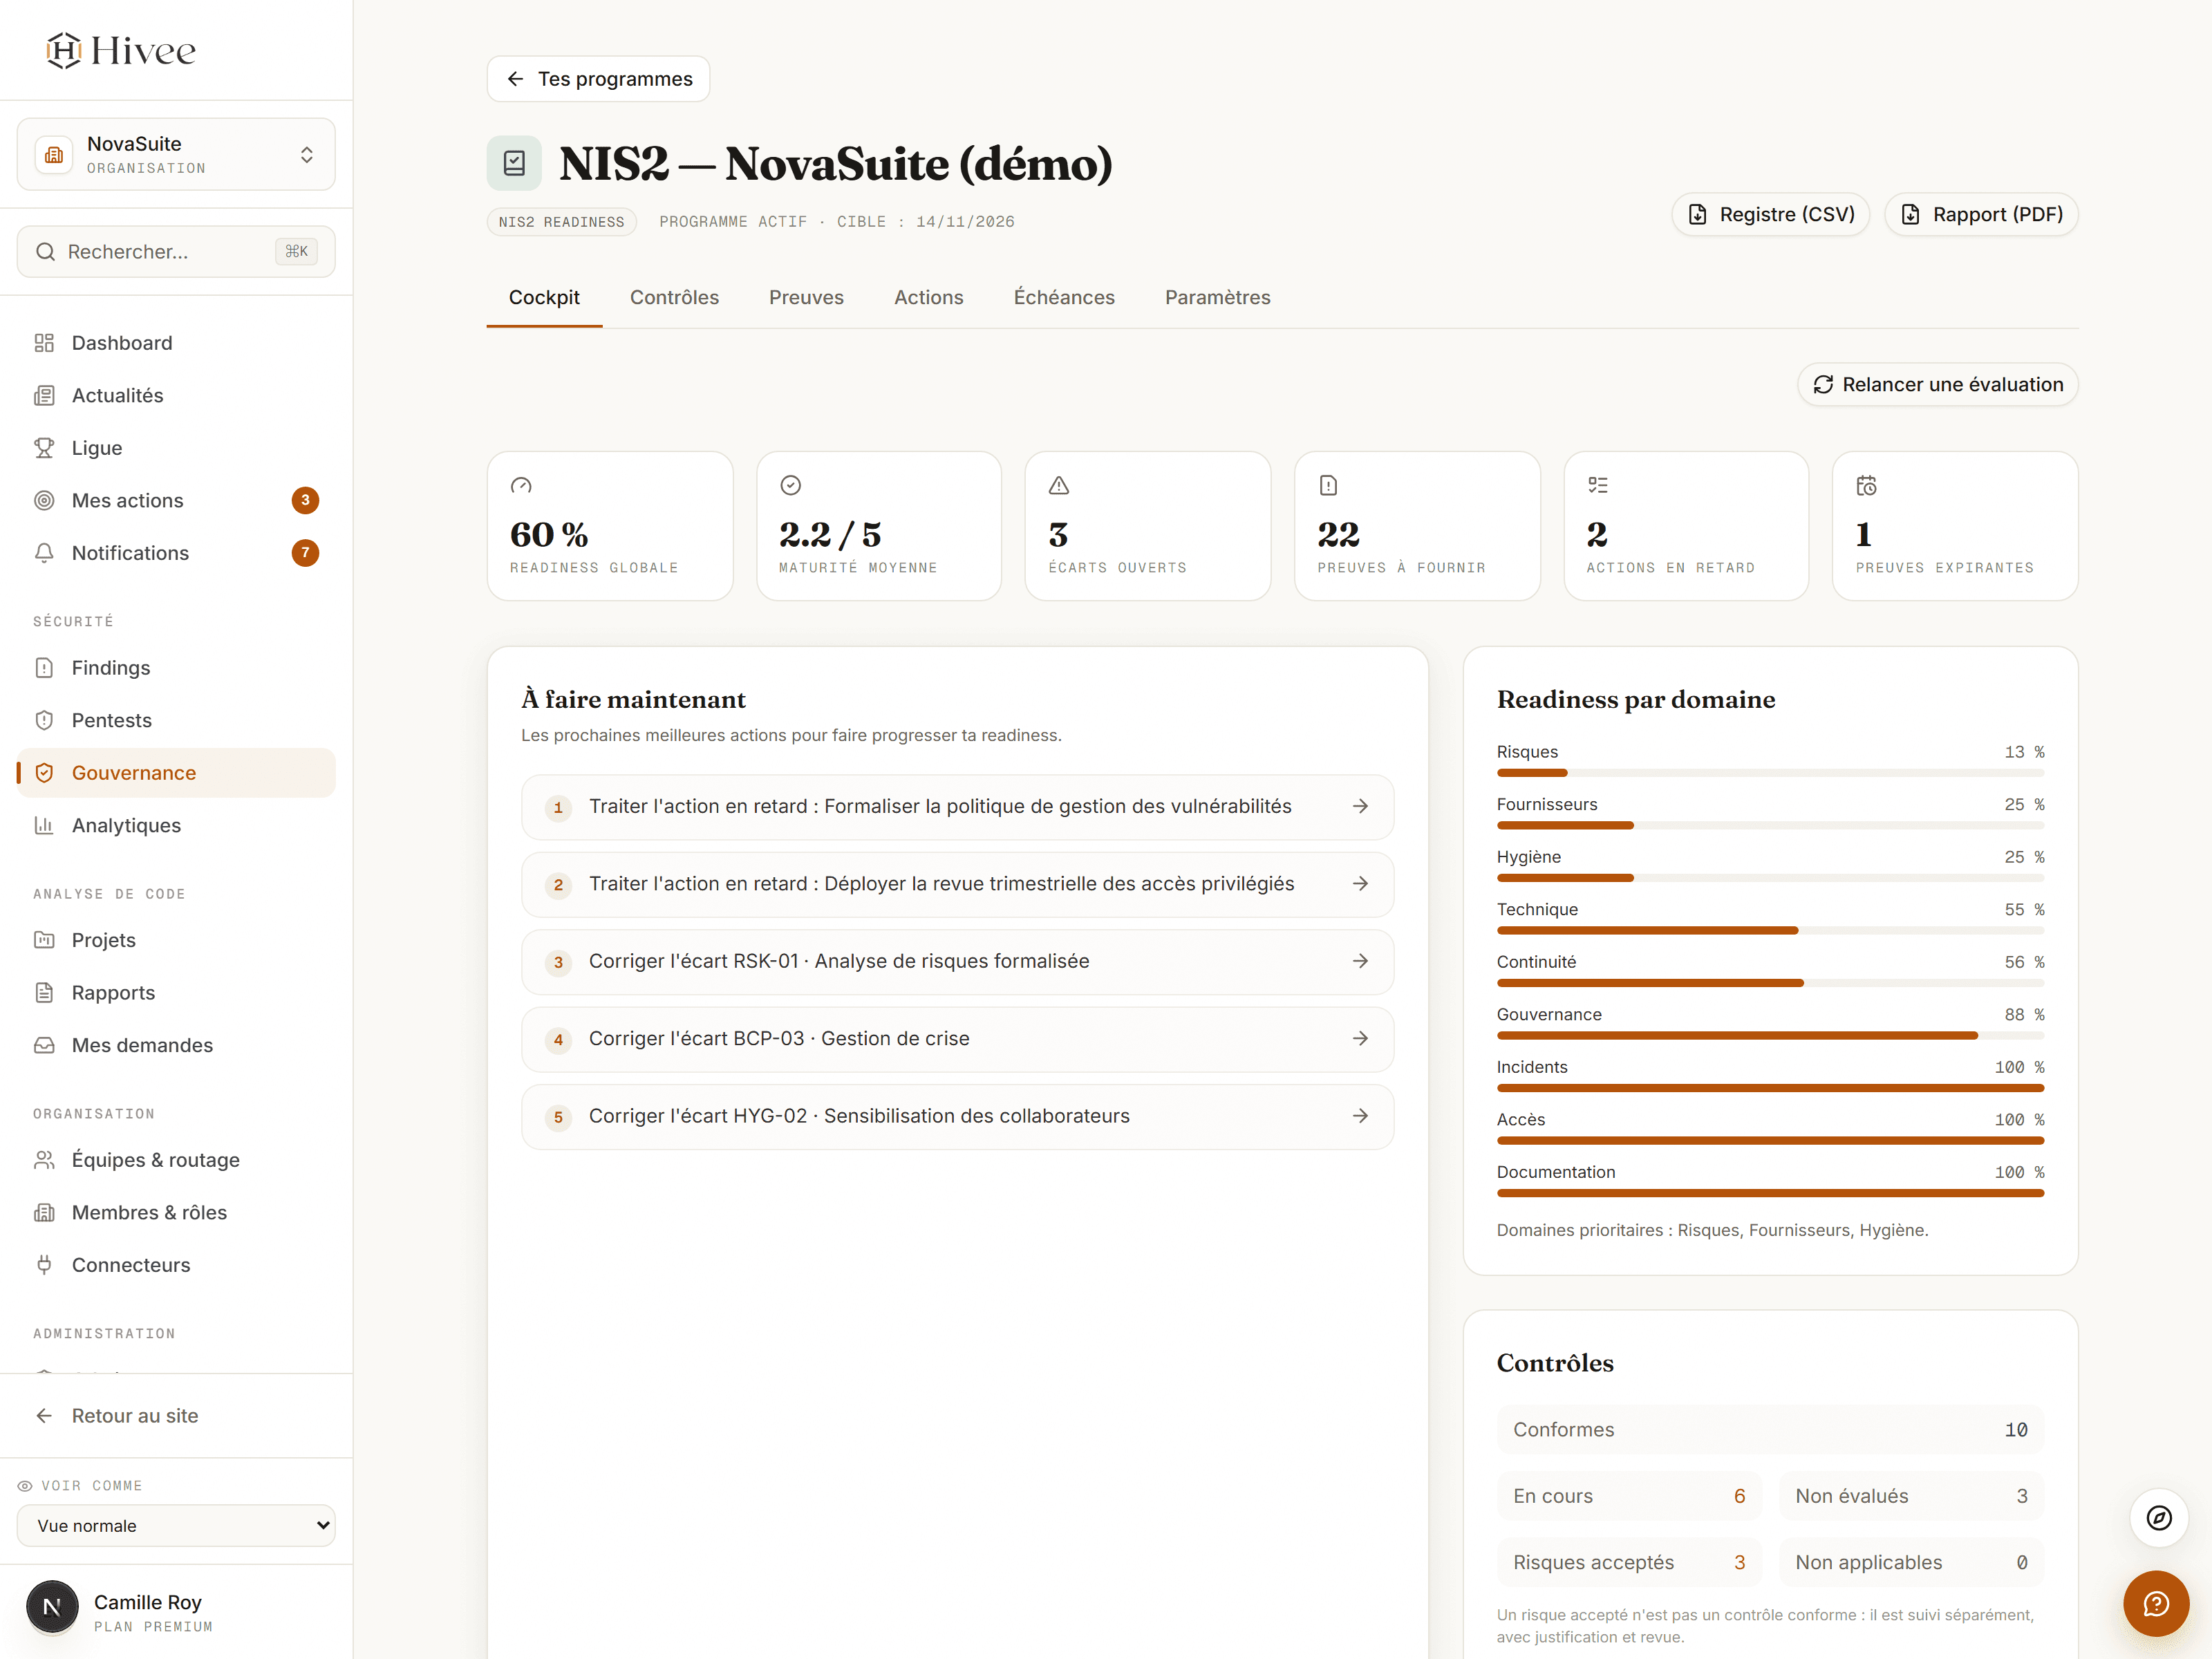
Tes constats techniques peuvent nourrir ton dossier.
Gestion des vulnérabilités, mesures techniques : ce que Hivee observe côté application peut être proposé comme preuve candidate d'un contrôle.
L'analyse Hivee
Le moteur d'analyse Hivee lit ton dépôt (JavaScript et TypeScript) et remonte des constats techniques : configuration, couche web, isolation des données entre clients.
La vérification après un push
Après un push, l'analyse Hivee relit les fichiers touchés et propose de clôturer son constat corrigé. Un humain confirme. C'est un traitement de fond, pas une réponse instantanée.
La surface exposée (bêta)
Une fois la propriété de ton site prouvée, Hivee observe ce qu'un visiteur voit : en-têtes, cookies, TLS, fichiers exposés. Ce n'est pas un pentest.
Ces constats restent des candidats. Tu proposes un constat résolu pour un contrôle de ton programme, un membre de ton organisation qui fait vivre le programme valide ou rejette, et l'acceptation ne change jamais le statut du contrôle. Un constat technique n'est pas une preuve de conformité à lui seul.
Ce que la readiness t'aide à structurer.
Diagnostic, templates à adapter, cockpit vivant et exports : la liste exacte, noir sur blanc.
- Questionnaire NIS2 guidé
- Fiche de cadrage NIS2 (périmètre, entité essentielle / importante)
- Cartographie des écarts priorisés dans le cockpit
- Inventaire des actifs critiques
- Registre des risques cyber
- Politique de sécurité SI (PSSI)
- Procédure de gestion des incidents
- Registre des incidents
- Procédure de notification d'incident (alerte 24h / notification 72h / rapport final)
- Plan de continuité d'activité
- Procédure de sauvegarde / restauration
- Politique fournisseurs et registre des fournisseurs critiques
- Process de gestion des vulnérabilités
- Politique de contrôle d'accès et MFA
- Registre formations / sensibilisation
- Plan de remédiation priorisé (responsables, échéances)
- Tableau de bord readiness : 49 points d'exigence en 13 sections, suivis comme des contrôles, progression par section
- Coffre à preuves : documents rattachés aux contrôles, versionnés, avec date de validité
- Projection de date : fourchette réaliste vers ton objectif, au rythme observé
- Réévaluation non destructive : seuls les contrôles non évalués bougent, tes décisions restent
- Pont depuis les findings vérifiés : proposés comme preuve, jamais validés automatiquement
- Exports revue interne : rapport PDF + registre CSV
Les templates sont fournis pour être adaptés à ton contexte, pas de la documentation générée automatiquement à ta place. Le cockpit structure et suit ; la mise en œuvre reste chez toi.
Ce que tu obtiens. Et ce que tu n'auras pas.
- Identifier ton éligibilité NIS2 et ton périmètre
- Cartographier tes écarts documentaires critiques
- Structurer les preuves de tes mesures existantes
- Fournir des templates documentaires prêts à adapter
- Établir un plan d'action priorisé avec estimations
- Réévaluer régulièrement, sans jamais écraser tes décisions déjà prises
- T'accompagner sur la mise en place opérationnelle
- Délivrer une certification ou une attestation
- Garantir la conformité juridique de ton organisation
- Remplacer un RSSI, un avocat ou un auditeur certifié
- Faire la déclaration NIS2 à ta place auprès de l'ANSSI
Une certification ou attestation NIS2 réelle nécessite un cabinet habilité. Notre rôle est de te préparer en amont, pas de signer à leur place.
Questions fréquentes
Prêt à évaluer ta situation NIS2 ?
Le diagnostic readiness NIS2 te donne ta situation, tes écarts critiques, ton plan d'action priorisé, et t'ouvre ton cockpit vivant. Et si tu préfères poser tes questions avant, on en parle sans engagement.